Hardening UniFi: konta, 2FA, role, SSH i aktualizacje
Sieć UniFi jest tak bezpieczna, jak konto administratora, które nią zarządza. Najczęstsze problemy to nie wyrafinowane ataki, tylko słabe hasło, brak 2FA, otwarty dostęp z internetu i nieaktualne oprogramowanie. Ten poradnik to lista kontrolna do przejścia po wdrożeniu, a potem raz na kwartał.
Nazwy opcji w aplikacji różnią się zależnie od wersji. Opisujemy ustawienia po nazwie funkcji, nie po dokładnej ścieżce.
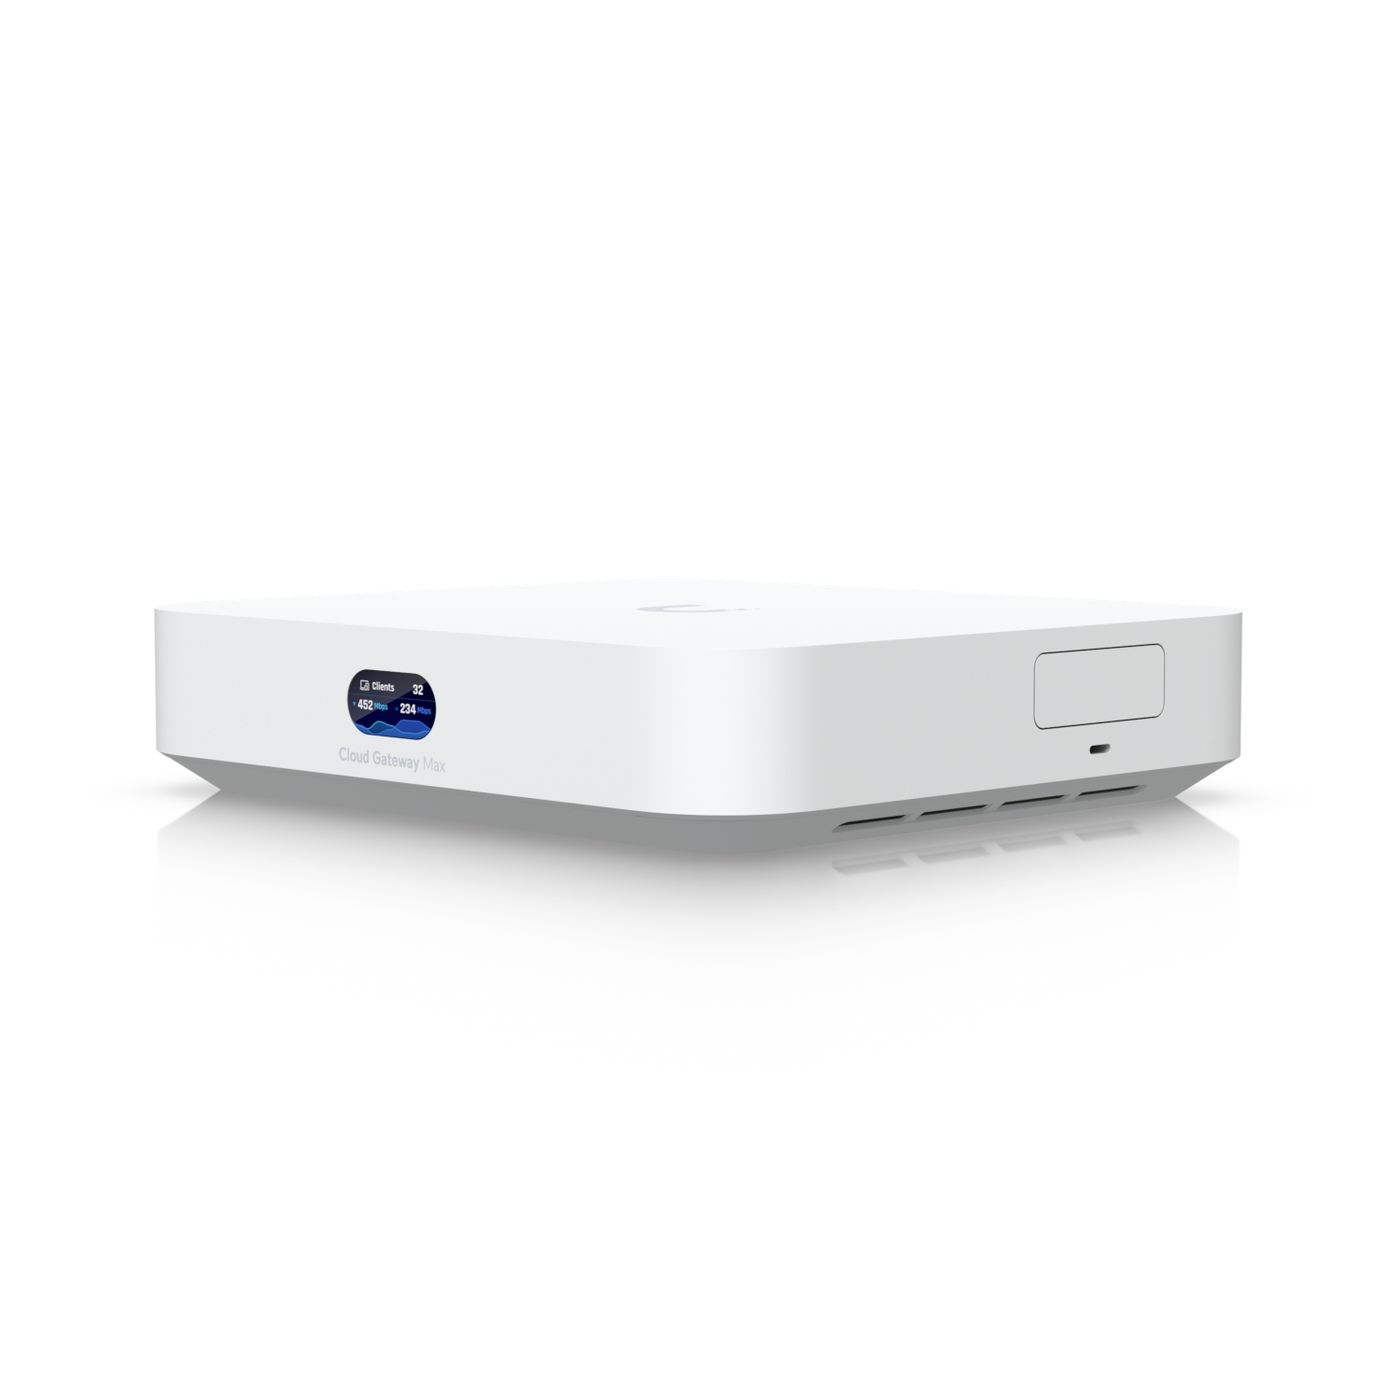 UCG MaxBrama z kontrolerem Network
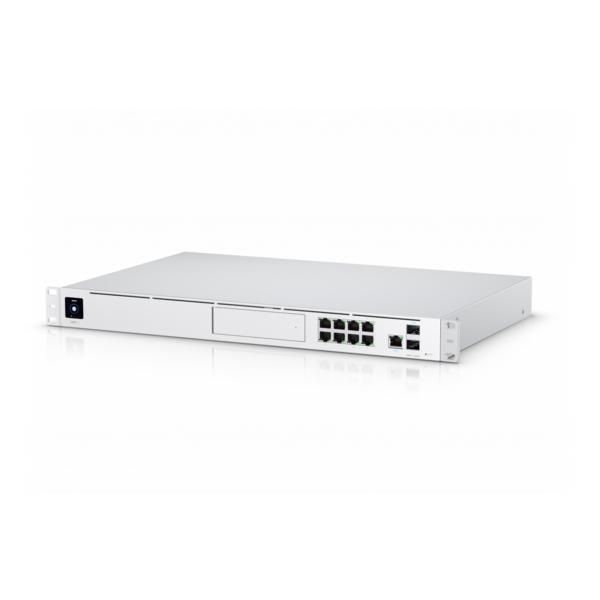 UDM ProBrama rackowa z kontrolerem
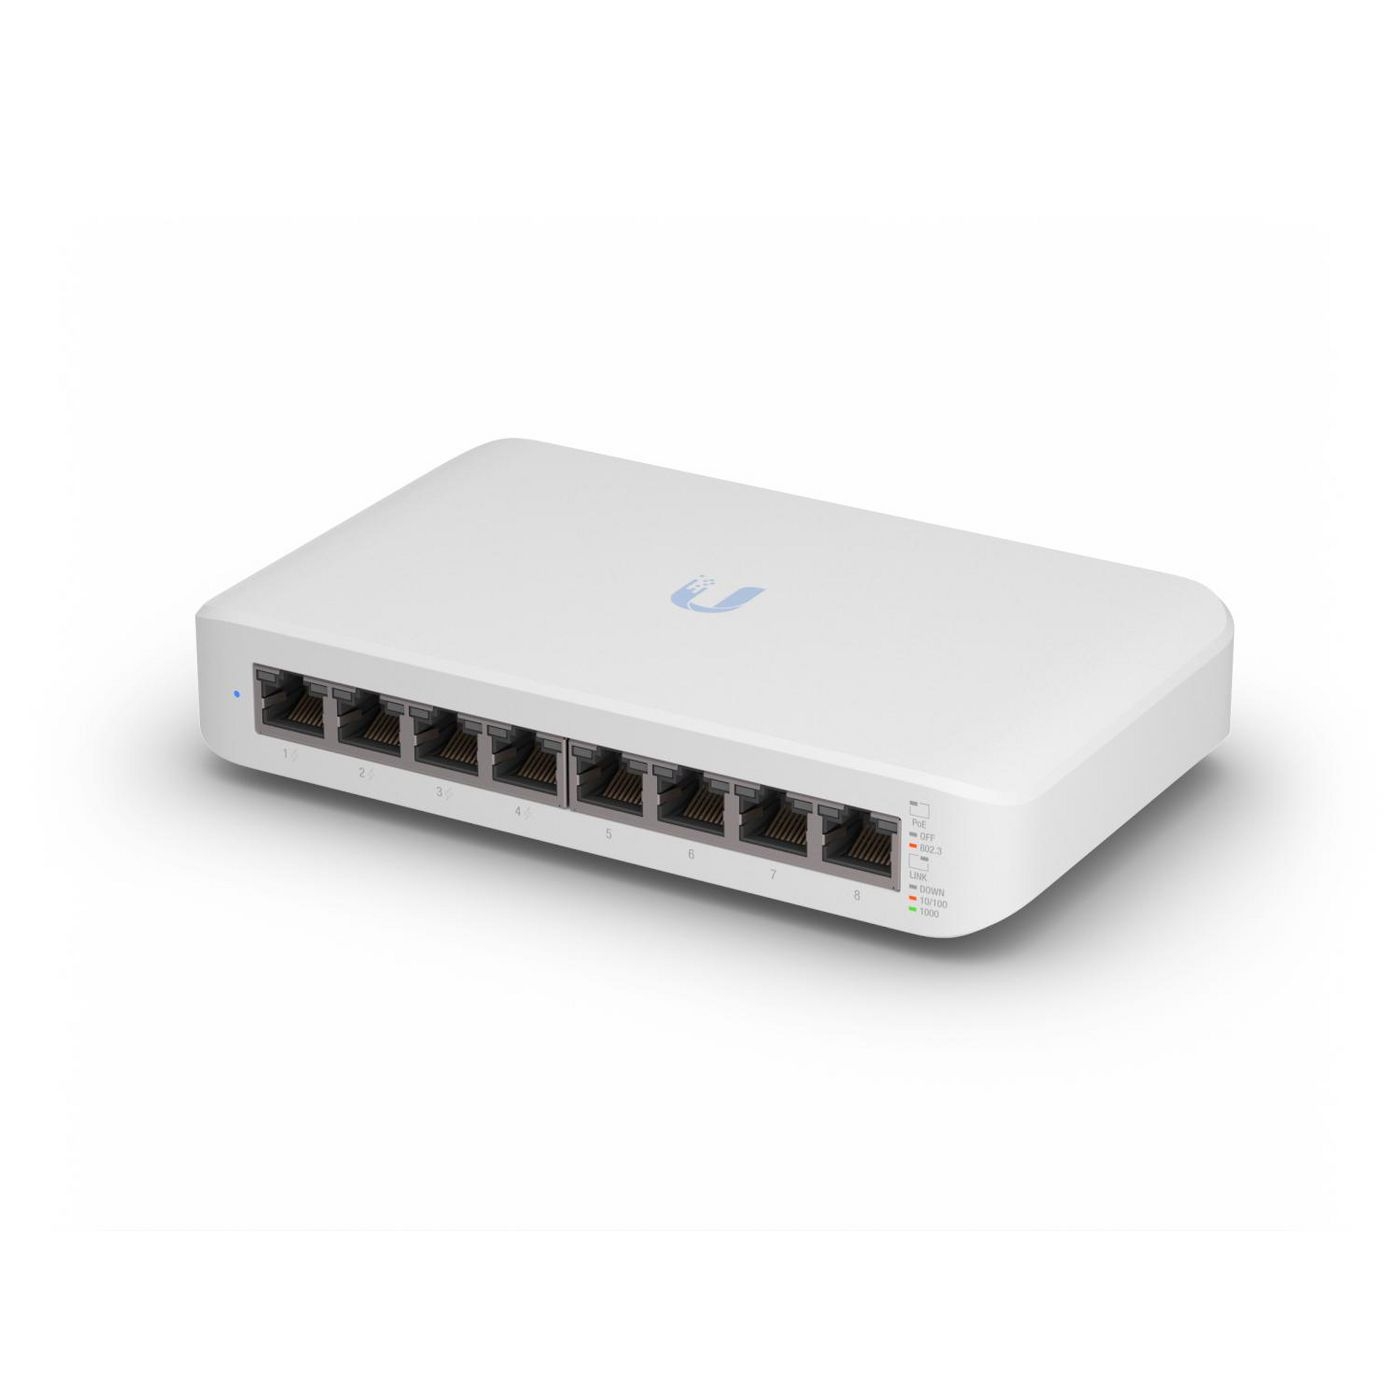 USW Lite 8 PoESwitch zarządzany z poziomu kontrolera
Krótko: sześć rzeczy do zrobienia od razu
- Unikalne, długie hasło do konta administratora, w menedżerze haseł.
- Włączone 2FA na koncie w chmurze.
- Osobne konta dla każdej osoby, bez wspólnego loginu.
- Role dopasowane do zadań.
- SSH wyłączone, gdy nie jest potrzebne.
- Aktualna konfiguracja zapisana w kopii poza kontrolerem.
Konta lokalne i w chmurze
Do kontrolera zwykle możesz logować się na dwa sposoby: kontem w chmurze producenta (dostęp zdalny przez portal) lub kontem lokalnym tylko w sieci. W obu przypadkach zasady są podobne, ale ryzyko inne.
| Typ konta | Zalety | Ryzyka |
|---|---|---|
| Chmurowe | dostęp zdalny, 2FA, jedno konto do wielu urządzeń | przejęcie konta daje dostęp do wszystkiego |
| Lokalne | działa bez internetu, nie zależy od chmury | brak 2FA zależnie od wersji, łatwo o słabe hasło |
Zalecenia:
- Zachowaj lokalne konto awaryjne z długim hasłem na wypadek awarii dostępu do chmury. Hasło trzymaj w sejfie lub menedżerze haseł.
- Konto główne (właściciela) nie powinno służyć do codziennej pracy. Załóż osobne konta administracyjne.
- Przy odejściu pracownika usuń jego konto tego samego dnia.
Uwierzytelnianie dwuskładnikowe
2FA chroni przed skutkami wycieku hasła. Włącz je w ustawieniach konta w chmurze (nazwa sekcji zależy od wersji, zwykle zabezpieczenia konta).
- Preferuj aplikację uwierzytelniającą lub klucz sprzętowy zamiast SMS-ów, jeśli opcje są dostępne.
- Zapisz kody zapasowe offline.
- Ustal procedurę dla osoby, która zgubi telefon: kto resetuje 2FA i jak weryfikuje tożsamość.
Role i uprawnienia
Zasada najmniejszych uprawnień: każdy ma tyle praw, ile potrzebuje do pracy.
- Właściciel: jedna lub dwie osoby.
- Administrator techniczny: zmiany konfiguracji.
- Obserwator (tylko odczyt): kierownik, który chce widzieć stan sieci bez możliwości zmian.
- Zarządca sieci gości lub kuponów: tylko ta funkcja, jeśli wersja pozwala.
W aplikacjach Protect i Access stosuje się osobne role, np. dostęp do podglądu kamer lub zarządzania drzwiami. Nie nadawaj praw do nagrań wszystkim. Przy firmach z wieloma lokalizacjami przypisuj uprawnienia per witryna, zgodnie z Siecią firmy z wieloma oddziałami.
SSH i dostęp zdalny
SSH to potężny dostęp do systemu urządzenia. Jest potrzebny rzadko, głównie przy diagnostyce.
- Wyłącz SSH, gdy go nie używasz. Włączaj tylko na czas pracy.
- Jeśli musi być włączone, ustaw silne hasło lub klucz i ogranicz dostęp do sieci zarządzania.
- Zmień domyślne dane logowania urządzeń przejętych z innego wdrożenia (po resecie do ustawień fabrycznych).
- Nie wystawiaj panelu zarządzania do internetu przekierowaniem portów. Do zdalnego dostępu używaj portalu producenta z 2FA lub VPN do sieci, zgodnie z VPN w UniFi.
- Sprawdź listę otwartych portów z zewnątrz, np. skanerem uruchomionym spoza sieci. Wynik powinien pokazywać tylko usługi, które celowo udostępniasz.
Polityka firmware
Aktualizacje łatają luki, ale mogą też wprowadzać błędy. Znajdź złoty środek:
- Włączaj powiadomienia o nowych wersjach.
- Najpierw aktualizuj jedno urządzenie lub jedną lokalizację, przeczytaj opis zmian, potem resztę.
- Unikaj wersji wczesnych (early access) na produkcji.
- Planuj okno serwisowe i miej pod ręką kopię konfiguracji.
- Przy krytycznych poprawkach bezpieczeństwa nie zwlekaj tygodniami.
Procedurę opisuje Aktualizacje i restart UniFi bezpiecznie.
Kopie zapasowe
Włącz automatyczne kopie i zapisuj je poza kontrolerem (inny komputer, dysk sieciowy, zaszyfrowane archiwum). Kopia zawiera konfigurację, więc zabezpiecz ją jak hasło. Przetestuj odtwarzanie. Szczegóły: Backup i przywracanie konfiguracji UniFi.
Audyt i przegląd
Raz na kwartał:
- Przejrzyj listę kont i usuń nieużywane.
- Sprawdź dziennik zdarzeń pod kątem logowań z nietypowych miejsc i godzin.
- Zajrzyj w klucze API i integracje, i unieważnij te, których nikt nie używa. Zasady opisuje API i automatyzacja UniFi.
- Zweryfikuj reguły zapory i przekierowania portów. Usuń stare.
- Sprawdź wersje firmware na wszystkich urządzeniach.
- Sprawdź, czy hasła do Wi-Fi są zmieniane po odejściu osób. Pomaga w tym PPSK, własne hasła per urządzenie.
Najczęstsze błędy
- Jedno wspólne konto administratora dla całego zespołu.
- 2FA włączone tylko u jednej osoby.
- Przekierowanie portu do panelu zarządzania z internetu.
- SSH włączone na stałe z prostym hasłem.
- Brak kopii poza kontrolerem.
- Aktualizacje odkładane przez rok.
Pomożemy dobrać bramę i switche do bezpiecznego wdrożenia. Napisz do nas.
Przygotowane przez AI, zredagowane przez człowieka